Współczesne iPhone’y zawierają zaawansowane protokoły bezpieczeństwa, jednak wyrafinowane metody inwigilacji mogą obejść te zabezpieczenia. Subtelne nieprawidłowości często służą jako pierwsze ostrzeżenie o zhakowanym urządzeniu. Identyfikacja ukrytych procesów nasłuchujących wymaga metodycznej analizy systemowych procesów w tle oraz wskaźników sprzętowych. Zrozumienie tych technicznych sygnałów ostrzegawczych jest niezbędne dla każdego, kto dba o prywatność cyfrową. Kilka konkretnych oznak wskazuje na to, że urządzenie przestało być bezpieczne.
Monitoruj nadmierne zużycie baterii i przegrzewanie się urządzenia
Bateria smartfona służy jako główny wskaźnik ukrytej aktywności w tle, często ujawniając obecność nieautoryzowanego oprogramowania szpiegującego. W erze wysokowydajnego przetwarzania danych, nagły spadek żywotności energii sygnalizuje, że nielegalne skrypty omijają standardowe protokoły zarządzania energią. Te tajne operacje zmuszają sprzęt do utrzymywania stałego stanu wysokowydajnej transmisji, co nieuchronnie generuje nadmierną energię termiczną. Użytkownicy powinni uważnie badać swoje urządzenia pod kątem skoków temperatury występujących w okresach bezczynności. Ta zmienność termiczna sugeruje, że algorytmy zbierające dane wykorzystują procesor do szyfrowania i przesyłania prywatnych informacji na zdalne serwery. Monitorowanie tych anomalii termodynamicznych pozwala na wczesne wykrycie wyrafinowanych intruzji. Poprzez analizę wskaźników zużycia energii, inżynierowie i zaawansowani użytkownicy mogą zidentyfikować wzorce odbiegające od zoptymalizowanych standardów oprogramowania układowego, precyzyjnie wskazując ciche, energochłonne zagrożenia.
Nasłuchuj nietypowych odgłosów w tle podczas połączeń
Dlaczego fantomowe echa lub rytmiczne kliknięcia utrzymują się podczas szyfrowanej komunikacji głosowej? Współczesne standardy przetwarzania sygnału o wysokiej wierności powinny sprawiać, że interakcje komórkowe są krystalicznie czyste, co czyni anomalie akustyczne istotną czerwoną flagą. Uporczywe szumy, wysokie buczenie lub odległe odgłosy drapania sugerują obecność nieautoryzowanego oprogramowania mostkującego lub sprzętu do przechwytywania sygnału. Takie zakłócenia zazwyczaj pojawiają się, gdy złośliwe procesy działające w tle mają trudności z synchronizacją z głównym strumieniem audio.
Obserwatorzy muszą odróżniać standardowe przeciążenie sieci od systemowych nieprawidłowości. Podczas gdy sporadyczny jitter cyfrowy jest powszechny w strefach o niskiej przepustowości, spójne mechaniczne impulsy rytmiczne wskazują na aktywny nadzór. Zaawansowane narzędzia monitorujące często powodują niewielkie zakłócenia w spektrum częstotliwości, objawiające się jako słaby biały szum. Świadomi użytkownicy powinni traktować te artefakty dźwiękowe jako anomalie, które wymagają natychmiastowej diagnostyki technicznej w celu zagwarantowania integralności komunikacji.
Szukaj pomarańczowych i zielonych wskaźników na pasku stanu
Jak użytkownik może zidentyfikować ukrytą aktywność w tle, gdy nie występuje żadna słyszalna ingerencja? Intuicyjny system operacyjny Apple integruje wizualne sygnały na poziomie sprzętowym, aby chronić prywatność użytkownika przed nieautoryzowanym nadzorem. W górnym pasku stanu żywe kropki służą jako diagnostyka w czasie rzeczywistym. Pomarańczowy wskaźnik oznacza, że mikrofon aktywnie rejestruje dane audio, podczas gdy zielone światło potwierdza, że obiektyw kamery jest uruchomiony. Te sygnały wizualne pozostają niezależne od nakładek programowych, zapewniając przejrzystą warstwę telemetryczną. Jeśli ikony te podświetlają się w okresach bezczynności lub w aplikacjach niemultimedialnych, oznacza to, że proces w tle uzyskuje dostęp do strategicznych czujników. Mechanizm ten funkcjonuje jako krytyczny system ostrzegawczy, wskazujący na potencjalne naruszenia bezpieczeństwa lub pasożytnicze aplikacje. Monitorowanie tych wskaźników gwarantuje, że przechwytywanie danych pozostaje ściśle dobrowolne, chroniąc cyfrową integralność środowiska.
Przeprowadź audyt uprawnień aplikacji w ustawieniach prywatności i bezpieczeństwa
Poza wskaźnikami czasu rzeczywistego, rozbudowana strategia bezpieczeństwa wymaga proaktywnego badania uprawnień przyznanych konkretnemu oprogramowaniu. Użytkownicy muszą udać się do menu Prywatność i bezpieczeństwo, aby sprawdzić, które aplikacje posiadają aktywny dostęp do mikrofonu i kamery. Interfejs ten służy jako scentralizowane centrum dowodzenia, ujawniając powiązania sprzętowe, które mogłyby ułatwić nieautoryzowany nadzór. Bezpieczeństwo oparte na innowacjach wymaga podejścia zero-trust (braku zaufania), w którym każde uprawnienie jest traktowane jako potencjalna luka w zabezpieczeniach. Kluczowe znaczenie ma odebranie dostępu każdemu oprogramowaniu, któremu brakuje funkcjonalnej potrzeby korzystania z tych wejść. Ciągłe audyty gwarantują, że procesy w tle nie wykorzystują przestarzałych uprawnień do rejestrowania dźwięku lub obrazu z otoczenia. Poprzez metodyczne filtrowanie tych punktów dostępu, ustanawia się wzmocniony obwód, skutecznie neutralizując wyrafinowane wektory śledzenia, zanim zdołają one naruszyć wrażliwe dane osobowe.
Sprawdź raport prywatności aplikacji na swoim urządzeniu
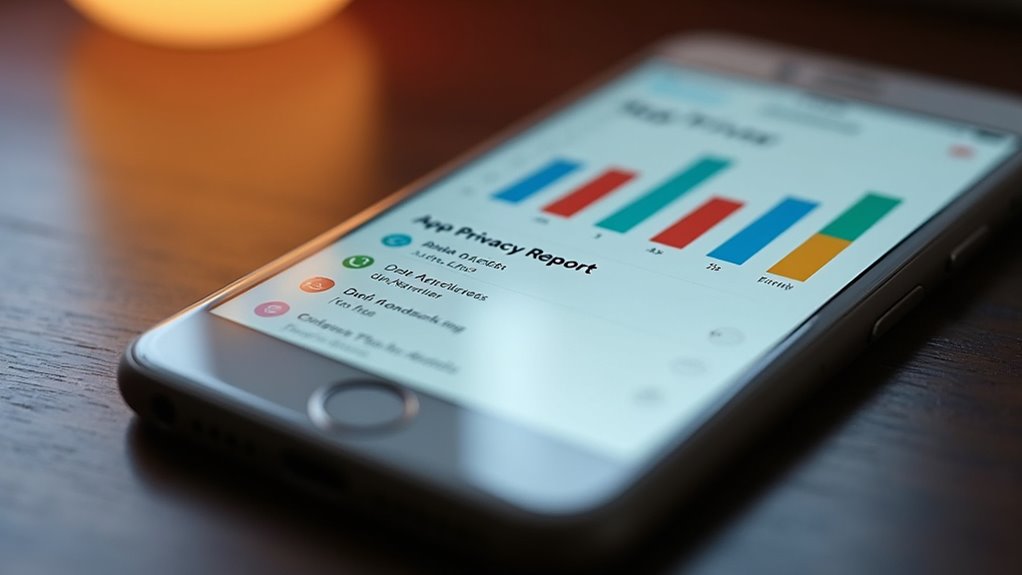
Raport prywatności aplikacji zapewnia szczegółowe podsumowanie częstotliwości, z jaką aplikacje uzyskują dostęp do wrażliwych danych i czujników w ciągu siedmiodniowego okresu. To innowacyjne narzędzie diagnostyczne działa jak przejrzysty rejestr, wyszczególniając dokładnie, kiedy program korzysta z mikrofonu, kamery lub usług lokalizacyjnych. Dla użytkowników obawiających się nieautoryzowanego nadzoru, funkcja ta ujawnia nietypową aktywność w tle, którą tradycyjne interfejsy mogłyby przesłonić. Przechodząc do ustawień Prywatności i bezpieczeństwa, można aktywować ten mechanizm rejestrowania, aby wizualizować aktywność sieciową i połączenia z domenami. Zaawansowana telemetria ujawnia, czy narzędzie przesyła dane do podejrzanych serwerów zewnętrznych, oferując szczegółową perspektywę na temat integralności cyfrowej. Monitorowanie tych wzorców pozwala na natychmiastową identyfikację natrętnych zachowań, zapewniając, że urządzenie pozostaje bezpiecznym centrum informacji osobistych, a nie bramą do eksploatacji.
Skanuj w poszukiwaniu nierozpoznanych aplikacji i profili
Analizowanie komponentów wewnętrznych, takich jak logi danych, dostarcza istotnych informacji, jednak wysokopoziomowa inspekcja zainstalowanego oprogramowania pozostaje równie ważna dla wykrywania nieautoryzowanego nadzoru. Użytkownicy zaawansowani technologicznie muszą priorytetowo traktować weryfikację Biblioteki aplikacji pod kątem nieznanych ikon lub ukrytych narzędzi systemowych, które odbiegają od standardowych konfiguracji. Poza poszczególnymi aplikacjami, sekcja „VPN i zarządzanie urządzeniami” w ustawieniach systemowych wymaga rygorystycznego audytu. Wyrafinowane platformy monitorujące często wykorzystują Profile konfiguracji lub protokoły zarządzania urządzeniami mobilnymi (MDM), aby ominąć standardowe ograniczenia ekosystemu, przyznając ukrytym podmiotom głęboki dostęp administracyjny do czujników i komunikacji. Każdy profil, który nie został wyraźnie autoryzowany przez zaufane przedsiębiorstwo lub użytkownika, sygnalizuje potencjalne naruszenie bezpieczeństwa. Zidentyfikowanie tych anomalii pozwala na natychmiastową neutralizację inwazyjnych cyfrowych śladów, zapewniając, że urządzenie pozostanie bezpiecznym centrum osobistych innowacji i prywatnej wymiany.
Oceń nagłe wzrosty zużycia danych
Dlaczego urządzenie nagle przekroczyło swoje typowe miesięczne limity przepustowości, mimo braku zmian w zachowaniu użytkownika? W dobie hiperłączności nieoczekiwany skok w zużyciu danych komórkowych często sygnalizuje potajemne procesy w tle. Wysokiej klasy oprogramowanie monitorujące działa jak niewidzialny dren, w sposób ciągły eksfiltrując zaszyfrowane pakiety na zdalne serwery. Te wyrafinowane ładunki przechwytują dźwięk, precyzyjne współrzędne geolokalizacyjne oraz prywatną komunikację, przesyłając skradzione dane wywiadowcze za pośrednictwem sieci komórkowej.
Świadomi innowatorzy muszą kontrolować metryki danych poprzez aplikację ustawień iOS, aby zidentyfikować anomalie. Jeśli drobne narzędzia lub usługi w tle wykazują nieproporcjonalnie duży ruch wychodzący, sugeruje to głęboką ingerencję w system. Współczesne paradygmaty bezpieczeństwa dyktują, że przejrzystość telemetrii jest niepodważalna. Monitorowanie tych cyfrowych śladów pozostaje krytyczną warstwą diagnostyczną dla zachowania integralności sprzętu w obliczu ewoluujących zagrożeń technicznych czyhających wewnątrz architektury.
Zweryfikuj powiązane urządzenia w ustawieniach Apple ID
Jak często nieuprawnieni użytkownicy utrzymują stały dostęp, wykorzystując natywne funkcje synchronizacji ekosystemu? Pionierzy bezpieczeństwa dostrzegają, że nowoczesna inwigilacja często omija tradycyjne złośliwe oprogramowanie, wybierając zamiast tego legalne pomosty architektoniczne. W ramach interfejsu zarządzania Apple ID, wyczerpujący inwentarz podłączonego sprzętu stanowi podstawowy punkt odniesienia dla integralności. Każdy iPad, Mac czy dodatkowy smartfon powiązany z kontem posiada zdolność do powielania wiadomości iMessage, historii połączeń oraz danych geolokalizacyjnych w czasie rzeczywistym poprzez bezproblemową integrację z iCloud.
Czujność wymaga natychmiastowej identyfikacji nadmiarowych lub nierozpoznanych sygnatur sprzętowych w obrębie tego zaszyfrowanego obwodu. Jeśli pojawi się nieznane urządzenie, oznacza to naruszenie tożsamości cyfrowej, a nie włamanie fizyczne. Odłączenie tych nieautoryzowanych węzłów natychmiast przerywa nieuprawniony strumień danych. Precyzyjne monitorowanie tego centralnego węzła gwarantuje, że peryferyjne punkty dostępu pozostaną wyłączne dla zweryfikowanego użytkownika.
Obserwuj nietypowe zachowania lub nagłe ponowne uruchomienia
Anomalie w rytmie pracy iPhone’a często służą jako fizyczne wskaźniki głęboko osadzonego oprogramowania szpiegującego lub złośliwych procesów działających w tle. Gdy zaawansowane oprogramowanie typu spyware infiltruje jądro systemu, zużywa nadmierne zasoby obliczeniowe, co często prowadzi do skoków temperatury i nieoczekiwanych awarii systemu. Użytkownicy mogą zaobserwować podświetlanie się ekranu bez powiadomienia lub samoczynne restarty urządzenia, gdy intruzywny kod próbuje ponownie nawiązać bezpieczne połączenie ze zdalnym serwerem.
| Objaw | Implikacja techniczna |
|---|---|
| Losowy restart | Konflikt zasobów spowodowany ukrytymi procesami |
| Opóźniona reakcja interfejsu | Opóźnienie wynikające z eksfiltracji danych w tle |
| Nagłe nagrzewanie się | Nieautoryzowane obciążenie procesora |
Taka nieobliczalność zakłóca płynną integrację sprzętu i oprogramowania. Obserwacja tych nieprawidłowości na poziomie sprzętowym jest niezbędna do identyfikacji wyrafinowanych cyfrowych intruzji, które omijają tradycyjne warstwy zabezpieczeń i naruszają prywatność użytkownika.
Użyj funkcji Kontrola bezpieczeństwa, aby sprawdzić udostępniony dostęp
Apple zintegrowało funkcję Kontrola bezpieczeństwa we współczesnych wersjach systemu iOS, aby zapewnić scentralizowany interfejs do audytu i dezaktywacji nieautoryzowanego dostępu do danych osobowych. Ten innowacyjny węzeł pozwala użytkownikom na natychmiastowe zerwanie cyfrowych powiązań z konkretnymi osobami lub aplikacjami, które mogą ułatwiać inwigilację. Wybierając opcję „Zerowanie bezpieczeństwa”, system natychmiast cofa udostępnianie danych o lokalizacji, resetuje uprawnienia prywatności i zabezpiecza Apple ID. Alternatywnie, narzędzie „Zarządzaj udostępnianiem i dostępem” pozwala na precyzyjny, chirurgiczny przegląd tego, którzy kontaktujący się mogą przeglądać wydarzenia w kalendarzu, zdjęcia lub lokalizacje w usłudze Znajdź. Przejście do Ustawienia > Prywatność i bezpieczeństwo > Kontrola bezpieczeństwa umożliwia użytkownikom odzyskanie suwerenności nad danymi. Ta proaktywna technologia gwarantuje, że ukryte monitorowanie poprzez legalne funkcje udostępniania zostanie zneutralizowane, co pozwala zachować integralność ekosystemu komunikacyjnego urządzenia.
Najczęściej zadawane pytania
Czy fizyczna wymiana karty SIM chroni przed podsłuchem systemowym?
Wymiana fizycznej karty SIM pozostaje nieskuteczna wobec systemowej inwigilacji osadzonej w nowoczesnym systemie operacyjnym. Złośliwe oprogramowanie działa niezależnie od sprzętu sieciowego, co wymaga zaawansowanych audytów integralności cyfrowej w celu skutecznego i bezpiecznego unieszkodliwienia wyrafinowanych protokołów przechwytywania.
Czy Programy Antywirusowe Z App Store Wykrywają Profesjonalne Oprogramowanie Szpiegowskie?
Aplikacje antywirusowe dostępne w App Store są pozbawione głębokiej integracji z systemem, co sprawia, że nie są w stanie zidentyfikować wyrafinowanych narzędzi inwigilacyjnych. Restrykcyjna architektura piaskownicy (sandboxing) Apple uniemożliwia tym narzędziom skanowanie kluczowych procesów, w których zazwyczaj operuje zaawansowane oprogramowanie szpiegujące.
Jak sprawdzić, czy mikrofon zapisuje dźwięki, gdy iPhone jest wyłączony?
Aktywne nagrywanie na całkowicie wyłączonym iPhonie jest technicznie niemożliwe ze względu na rozłączenie obwodów na poziomie sprzętowym. Użytkownicy mogą zweryfikować ten stan, monitorując wskaźnik zielonej kropki lub analizując systemowe dzienniki baterii pod kątem nieautoryzowanego poboru energii w tle.
Czy Przywrócenie Ustawień Fabrycznych Zawsze Usuwa Zaawansowane Konie Trojańskie?
Przywracanie ustawień fabrycznych nie eliminuje zaawansowanych trojanów osadzonych w partycjach systemowych lub oprogramowaniu układowym. Wyrafinowane złośliwe oprogramowanie osiąga trwałość poprzez infekowanie niskopoziomowych komponentów sprzętowych, co wymaga specjalistycznych, głębokich skanów lub profesjonalnej reinstalacji oprogramowania układowego (firmware) w celu zagwarantowania całkowitej integralności.
Czy służby specjalne mogą podsłuchiwać iPhone’a bez instalowania dodatkowych aplikacji?
Agencje wywiadowcze wykorzystują luki typu zero-click, aby w sposób pasywny przejmować kontrolę nad iPhone’ami. Te wyrafinowane cybernarzędzia uderzają bezpośrednio w jądra systemu poprzez protokoły sieciowe lub szyfrowane komunikatory. Tak zaawansowana infiltracja odbywa się w sposób niewidoczny, omijając standardowe warstwy aplikacji dzięki innowacyjnym exploitom architektonicznym.